Renfe comunica que la Guardia Civil detuvo en octubre al presunto autor del ciberataque
La operadora lo ha comunicado este viernes a sus clientes, casi dos meses después de la intrusión del 24 de septiembre en sus sistemas y en los de Adif. Que pudieron quedar expuestos el DNI, las contraseñas cifradas y los viajes ya lo había comunicado a finales de septiembre.
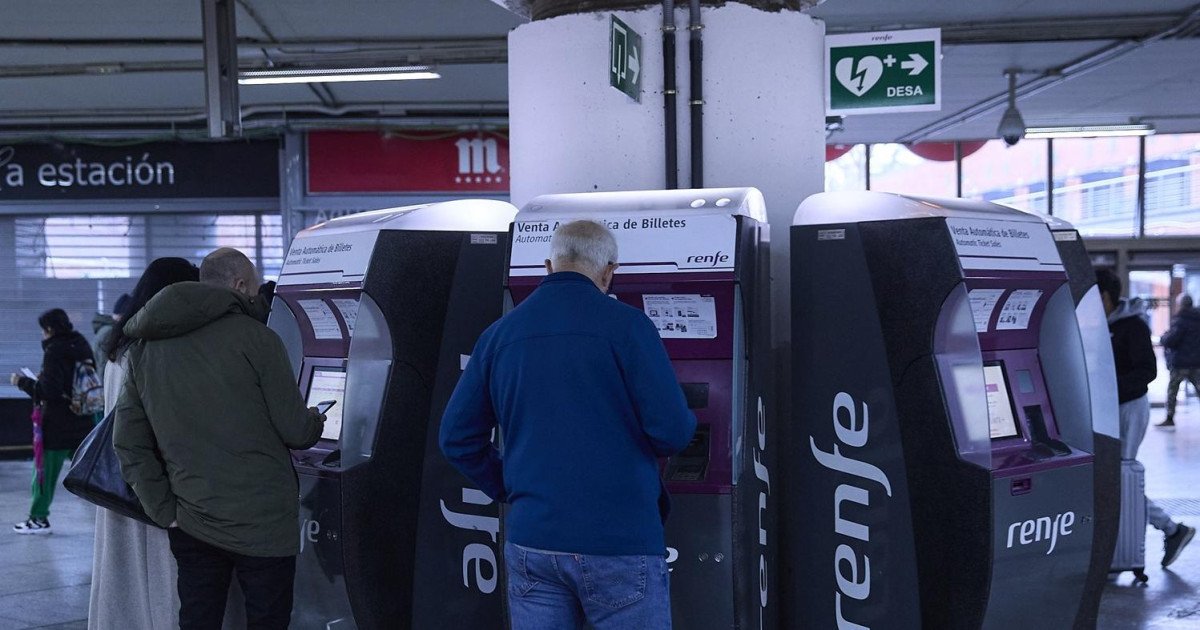
La Guardia Civil detuvo en octubre al presunto autor del ciberataque que el 24 de septiembre alcanzó los sistemas de Renfe y Adif, según ha comunicado este viernes 20 de noviembre la operadora ferroviaria a sus clientes. Fuentes de Renfe citadas por Europa Press, que recogen Antena 3 y El Debate, sostienen que la detención impidió que el sospechoso utilizara la información a la que había accedido o que la compartiera con terceros.
La compañía ha enviado ese mismo viernes una comunicación individual a sus usuarios. Según el texto que recogen La Vanguardia y La Razón, entre los datos «potencialmente comprometidos» figuran datos identificativos y de contacto, números de DNI, NIE u otros documentos equivalentes, credenciales de acceso y la información de los billetes comprados y de los viajes realizados. Esa relación no es nueva: Renfe ya la había hecho pública días después del ataque, según publicaron el 29 de septiembre Hosteltur y Maldita.es. Lo nuevo de este viernes es la detención.
Qué ocurrió el 24 de septiembre
Renfe sitúa la intrusión el 24 de septiembre. Sus mecanismos internos de monitorización detectaron un acceso no autorizado a determinados sistemas corporativos relacionados con la venta de billetes, desde los que el intruso habría exfiltrado información, es decir, la habría copiado y sacado de la red de la empresa. Las primeras investigaciones, según El Debate, situaron el origen en servidores de Adif, el administrador de la infraestructura ferroviaria, que habían sido comprometidos antes y que estaban conectados con las redes de la operadora.
La operadora activó sus protocolos de contención, extrajo la información relevante de los sistemas afectados y la entregó al Centro Criptológico Nacional (CCN), dependiente del CNI, y a la Guardia Civil. Esa colaboración, según Renfe, permitió cerrar los repositorios donde estaban los datos, impedir su difusión e identificar al presunto autor. La Razón afirma que en el ataque, que duró varios días, se usó inteligencia artificial; Maldita.es no pudo verificar ese extremo en septiembre, y ni Renfe ni Adif lo han confirmado. El volumen de lo sustraído tampoco lo ha dado Renfe: un análisis forense del que se informó el 27 de septiembre lo cifró en unos 500 GB de información y más de 150 millones de datos, según la OCU; Maldita.es recogió las mismas cifras. La operadora no las ha confirmado.
Lo que Renfe comunicó en septiembre
El 25 de septiembre, un día después del ataque, Renfe aseguró que las investigaciones preliminares apuntaban a un acceso limitado, sobre todo a nombres y direcciones de correo electrónico, y descartó la sustracción de documentos de identidad, según recuerda El Debate. Días después amplió esa información en un nuevo comunicado: entre los datos que podían haber quedado expuestos incluyó la información identificativa y de contacto, los números de DNI o NIE, las credenciales de autenticación y los billetes adquiridos y viajes realizados, según Hosteltur. La comunicación de este viernes repite esa relación y añade la noticia de la detención.
Las contraseñas, precisa la compañía, estaban protegidas con técnicas criptográficas que impiden leerlas directamente, aunque admite que las más débiles podrían descifrarse por fuerza bruta, probando combinaciones de forma masiva. Los datos de viajes, añade, permitirían reconstruir trayectos, identificar pautas de movilidad o elaborar perfiles de comportamiento si se usaran de forma indebida.
Renfe afirma que no le consta un uso fraudulento de la información, pero no descarta que terceros intenten aprovecharla para campañas de phishing (correos, SMS o llamadas que se hacen pasar por la empresa para obtener claves o datos bancarios), con referencias a viajes, reservas, incidencias o supuestas compensaciones. Recomienda a todos los clientes con cuenta registrada cambiar la contraseña «lo antes posible» y hacerlo también en cualquier otro servicio donde usen la misma, no facilitar códigos ni datos bancarios por correo, SMS o teléfono y comprobar cualquier mensaje por sus canales oficiales. Para consultas, ha habilitado la dirección de su delegado de protección de datos, [email protected].
Lo que no se sabe
Lo que se sabe de la detención procede de Renfe. No han trascendido la fecha exacta del arresto, el lugar, la edad del detenido, los delitos que se le atribuyen, el juzgado que instruye la causa ni su situación procesal. Tampoco cuántos clientes figuran entre los datos sustraídos. Según El Debate, Renfe mantiene abierta la investigación para determinar el alcance definitivo del ataque.